
恭喜大家,也恭喜我自己,我們終於一起走到了 2026 鐵人賽的最後一天!
在這 30 天的旅程中,我們以 Wireshark 這套「網路照妖鏡」為核心,展開了一場從基礎網路協定到硬核資安攻防的奇幻探索。網路的世界看似虛無縹緲,但只要掌握了看透底層封包的能力,所有的駭客攻擊、異常流量、甚至是隱藏的機密,都會在你面前無所遁形。
按照鐵人賽的慣例,最後一天通常是純心得分享。但既然我們這 29 天來秉持著「全實作」的硬核精神,最後一天怎麼能不動動手指呢?在進入回顧之前,我們要來一個充滿儀式感的「畢業專屬實作」!
既然是第 30 天,我們就把宣告完賽的字串,透過 UDP 打進別具意義的 Port 3030 裡,讓 Wireshark 幫我們記錄下這歷史性的一刻。
【實作練習】
lo (Loopback 網卡) 並開始擷取。udp.port == 3030。echo "Day 30: Wireshark Ironman Challenge SUCCESS!" | nc -u -w 1 127.0.0.1 3030
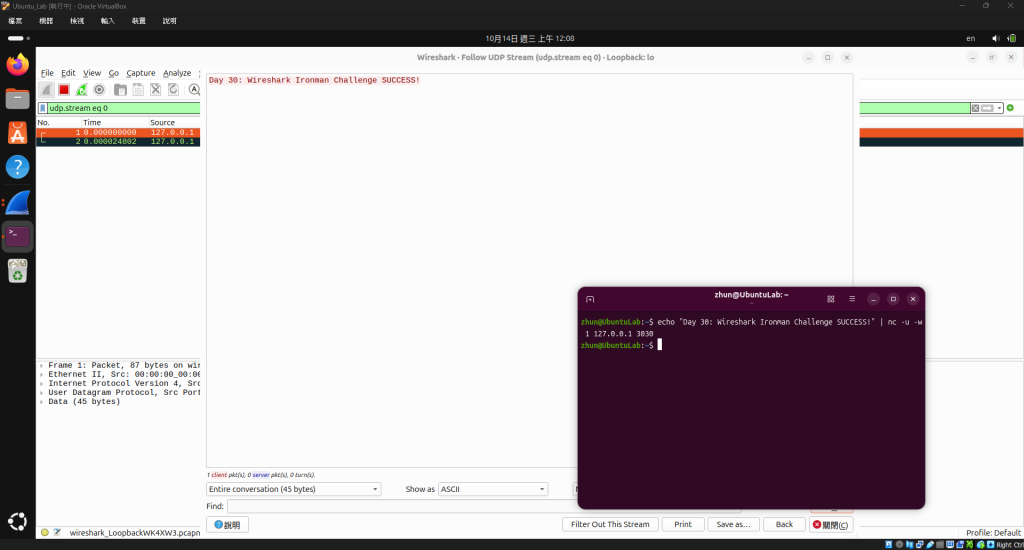
畫面解析:
看著畫面上用鮮豔的紅字,完美顯示出我們的完賽宣告!這就是我們這 30 天來鍛鍊出的超能力——我們不再只是網路的使用者,而是能夠掌控、剖析每一滴網路底層心跳的開發者與鑑識者!
回頭看看我們留下的足跡,這 30 篇教學其實涵蓋了資安工程師養成中最關鍵的四個階段:
我們在 Ubuntu 虛擬機上建立了自己的隔離實驗室,學會了如何操作 Wireshark、設定過濾器,並透過觀察 HTTP 與 DNS 封包,初步理解了網頁瀏覽背後的真實運作機制。這是我們建立「網路直覺」的關鍵時期。
我們剖析了 TCP 三方交握的嚴謹機制,也看懂了四次揮手的告別。當網路變慢時,我們學會不只是抱怨,而是打開 Wireshark 尋找重傳 (Retransmission) 與延遲的真正元凶。
我們掌握了從封包中「重組還原」檔案的駭客級技巧,並直面了 HTTPS / TLS 加密協定。我們理解了密碼學是如何保護現代網路通訊,也知道了在什麼條件下才能解開這些加密流量。
這是我們火力最旺盛的階段!我們親手發動了 Nmap 半開掃描、SYN Flood 洪水攻擊、以及 ARP Spoofing 中間人攻擊。我們不僅在終端機裡敲打指令,更學會了如何結合 TShark 與 Linux 管線腳本,極速分析海量日誌,並成功在 CTF 模擬戰中奪下 Flag!
掌握了 Wireshark 與封包分析,你已經拿到了資安領域最萬用的「瑞士刀」。接下來,你可以根據自己的興趣,選擇以下三條進階路線:
如果你喜歡「防守」與「揪出壞人」,這條路非常適合你。
如果你對前面 Nmap、hping3 的實作意猶未盡,喜歡尋找系統漏洞,那紅隊絕對是你的歸屬。
如果你對 CTF 中的「解謎」情有獨鍾,這是一條如同網路名偵探般的道路。
連續 30 天不中斷地產出技術文章,同時還要兼顧 Ubuntu 虛擬機的實作截圖與除錯,這絕對是一場體力與腦力的馬拉松。
在這段過程中,我們曾遇過 Linux 網卡監聽錯頻的陷阱,也遇過 TShark 嚴格權限控管造成的 Permission denied,甚至在昨天的期末考還溫習了 TCP 三方交握失敗的底層機制。每一次的報錯,都是一次成長的契機。當我們透過 sudo 破解權限、用管線指令秒殺流量排行榜的那一刻,那種「掌控系統底層」的成就感,是任何事物都無法取代的。
感謝這 30 天來陪伴閱讀、留言鼓勵的每一位讀者。資安的技術日新月異,防禦的手段永遠在跟攻擊者賽跑。但無論未來的技術如何變遷,那些流淌在網路線裡的 0 與 1,永遠不會說謊。
保持對底層運作的好奇心,我們在未來的資安戰場上,頂峰相見!
—— 2026 鐵人賽《從 Wireshark 邁向專業資安人之路》 全系列完結 ——


 iThome鐵人賽
 看影片追技術